2022 年 7 月,国家互联网信息办公室依据《网络安全法》《数据安全法》《个人信息保护法》对滴滴全球股份有限公司开出 80.26 亿元罚单,并对其董事长程维、总裁柳青各处 100 万元罚款,其违法事实包括过度收集乘客人脸识别信息 1.07 亿条、剪切板与应用列表信息 83.23 亿条;2025 年央视 3·15 晚会又曝光了“智能外呼机器人”骚扰电话黑色产业链,飞鸽传书、沃创云等多家外呼技术服务商被点名,宣称单台机器人一天可拨打上千通电话。两件事指向同一条底线:AI 外呼的数据合规,处罚上限是《个人信息保护法》第 66 条的“5000 万元或上一年度营业额 5%”,下限是号码封停与品牌信任崩塌。AI 外呼数据安全怎么做?核心是把“名单来源、AI 身份、数据存储、话术内容、审计留痕”五个环节,逐条对应到《民法典》《个人信息保护法》《数据安全法》的具体条文中。
一、先看两部上位法:你凭什么给陌生人打电话
《民法典》第 1033 条规定,除法律另有规定或权利人明确同意外,任何组织或个人不得以电话、短信、即时通讯工具、电子邮件、传单等方式侵扰他人的私人生活安宁。这意味着每一通商业外呼在民事层面都需要“同意”作为正当性来源——被叫方没有授权,接起电话本身就是在发生侵权事实,个体可以据此起诉索赔。
《消费者权益保护法》第 29 条进一步要求:经营者收集、使用消费者个人信息应遵循合法、正当、必要原则,明示目的、方式和范围并经消费者同意;消费者明确表示拒绝的,不得向其发送商业性信息。
监管侧,工信部 2018 年印发的《综合整治骚扰电话专项行动方案》(工信部联信管〔2018〕275 号)要求全面清理“呼死你”、网络改号等软件,严控语音专线资源;2020 年工信部发布的《通信短信息和语音呼叫服务管理规定(征求意见稿)》则明确:未经用户同意或请求,不得向其拨打商业性电话。
一个典型场景:某公司市场部从数据中介手里买了一份 10 万条“精准客户名单”导入外呼系统。这在现行法下几乎是全链条违法——卖方违反《个人信息保护法》第 10 条(不得非法买卖、提供他人个人信息),买方同样触犯第 10 条的“非法收集、使用”,拨打行为又落入《民法典》第 1033 条的侵扰生活安宁。2025 年 3·15 晚会曝光的获客黑产,正是这条“来路不明名单—外呼系统—隐匿主叫”链条的集中呈现。
二、《个人信息保护法》逐条拆解:外呼企业的八个必答题
| 条文 | 法规要求 | 外呼场景的含义 | 企业落地动作 |
|---|---|---|---|
| 第 10 条 | 不得非法收集、买卖个人信息 | 买名单 = 双边违法 | 名单必须自有且授权链路可回溯 |
| 第 13、14 条 | 处理需取得充分知情、自愿明确的同意 | 营销外呼只能靠“同意”;售后回访可援引第 13 条“履行合同所必需” | 授权时间、渠道、范围留证 |
| 第 23 条 | 向第三方提供需单独同意 | 把客户数据交给外呼服务商属“对外提供” | 签数据处理协议,最小字段传输 |
| 第 24 条 | 自动化决策营销须提供便捷拒绝方式 | 客户说“别打了”后继续拨即违法 | 话术内置退订通道,自动进禁拨库 |
| 第 28 条 | 敏感个人信息需单独同意 | 名单含身份证号、健康、金融账户时义务加严 | 敏感字段单独加密与审批 |
| 第 55 条 | 自动化决策、委托处理须事前做个人信息保护影响评估 | 上线外呼系统前就要完成 PIA | 评估报告至少保存 3 年 |
| 第 57 条 | 泄露须通知个人与监管部门 | 名单外泄当天就是通知义务起点 | 制定泄露应急预案与通知模板 |
| 第 66 条 | 罚则 | 最高 5000 万元或上年营业额 5% | 见下文成本分析 |
注意第 13 条的细分:存量客户的服务提醒、订单确认类外呼,可以援引“订立、履行合同所必需”作为合法性基础;但新客营销外呼不存在合同关系,唯一合法性来源是第 13 条第 1 款第 1 项的“取得个人同意”。很多企业混淆这两类场景,把售后通道拿来做营销,属于典型的合规事故点。
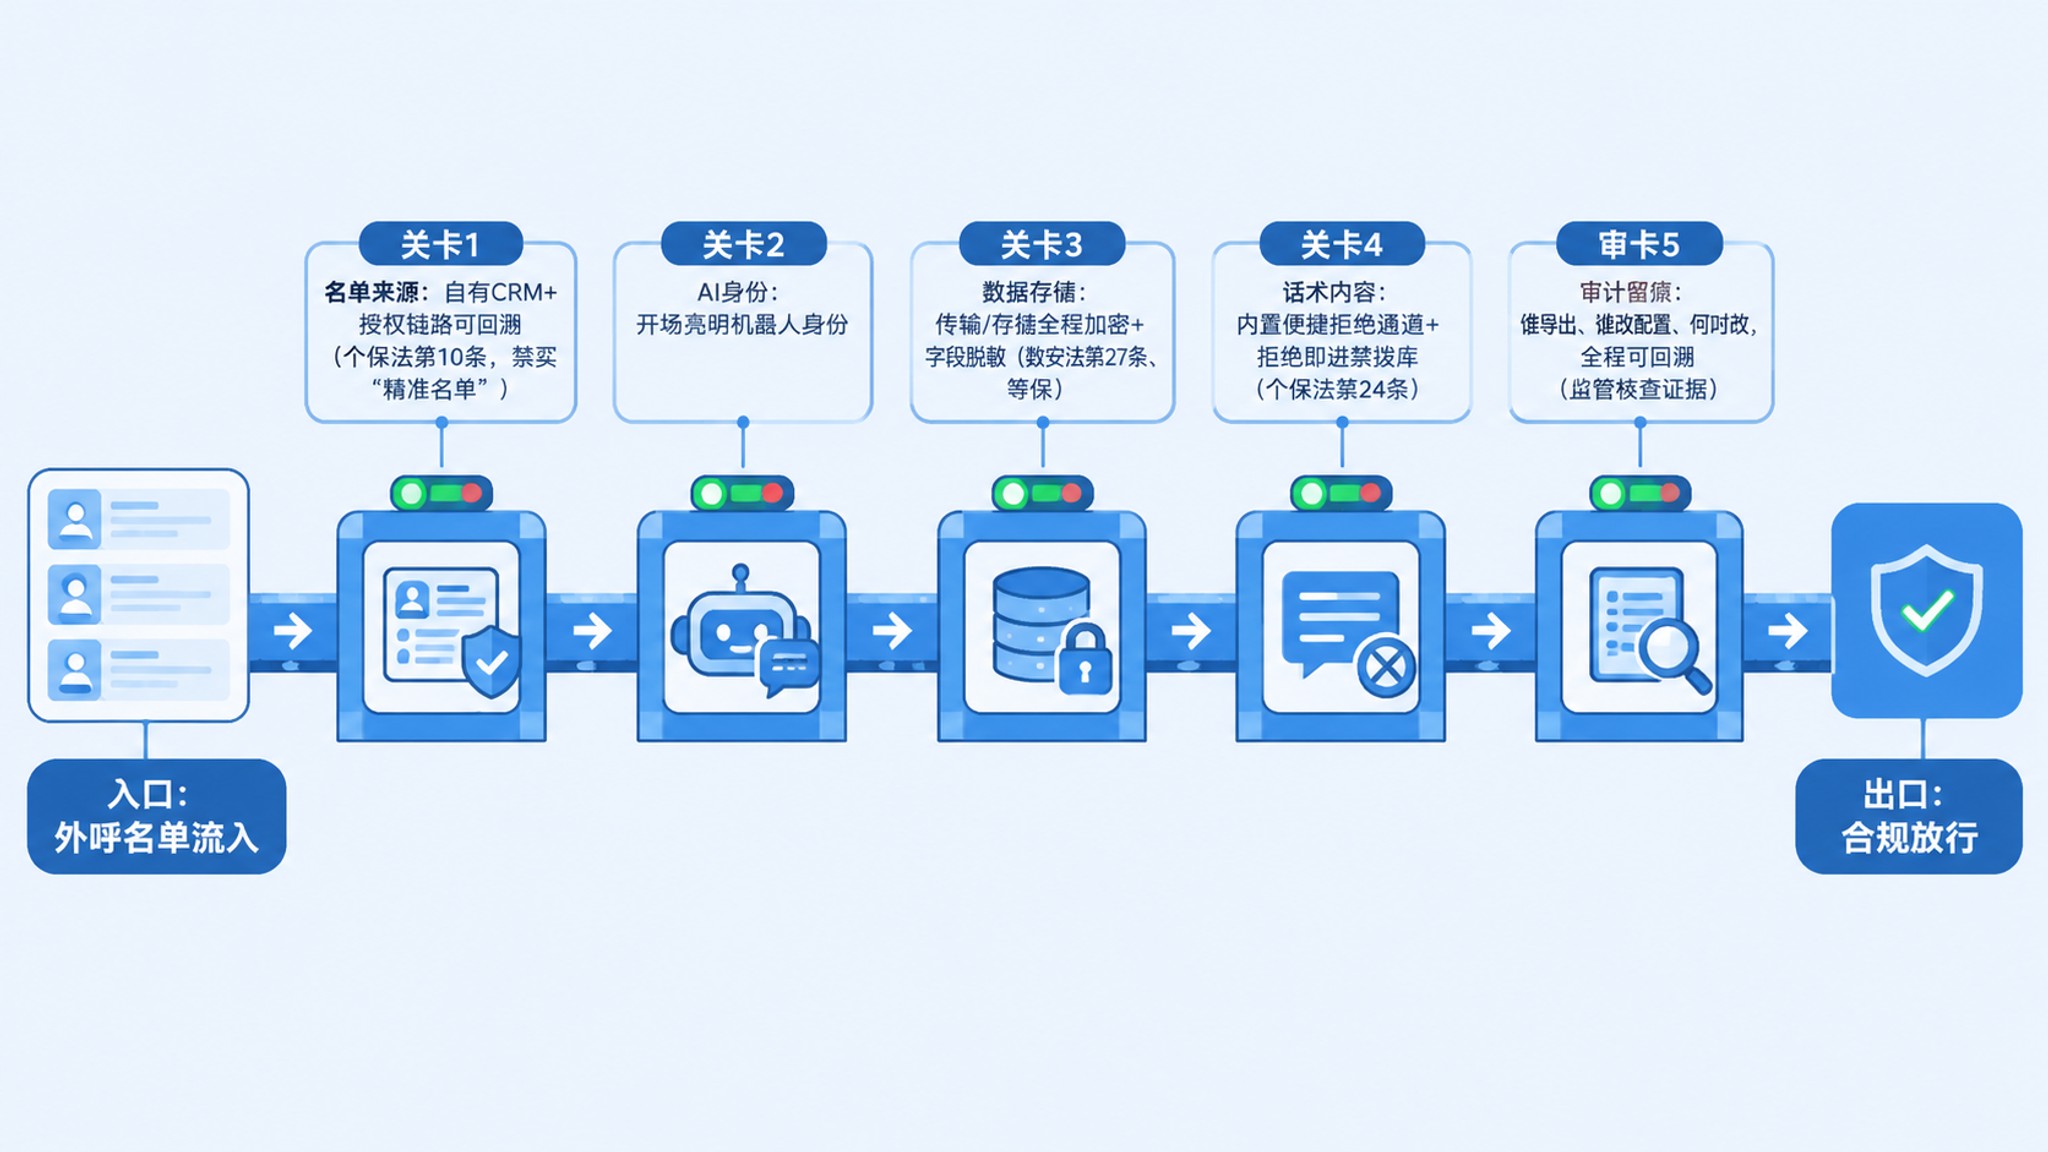 AI外呼数据合规五道关卡:名单、身份、存储、话术、审计
三、《数据安全法》与技术侧:存储、传输、审计三件事
《数据安全法》第 27 条要求开展数据处理活动应当建立健全全流程安全管理制度,落实网络安全等级保护制度;第 32 条要求收集数据应当合法、正当;第 45 条规定不履行数据安全保护义务、造成大量数据泄露等严重后果的,最高可处 200 万元罚款,涉及国家核心数据违规的最高可处 1000 万元。
两项新规正在改变 AI 外呼的合规水位:一是《网络数据安全管理条例》(国务院令第 790 号,2025 年 1 月 1 日施行),重申通过自动化决策进行商业营销须提供便捷的拒绝方式;二是《人工智能生成合成内容标识办法》(2025 年 9 月 1 日施行),要求对 AI 生成的音频等内容添加显式标识——这意味着外呼机器人的 AI 身份提示,从“行业自律”正式变成部门规章层面的义务,接听方有权知道自己在与机器对话。
落到系统选型,技术侧要看三件事:传输与存储是否全程加密(金融级可要求国密 SM2-SM4 算法族);手机号、身份证等字段是否默认脱敏展示;配置变更、通话记录、批量导出是否全部留痕并可回溯——监管核查时,拿不出审计日志本身就是扣分项。
四、合规清单:七个必须做,五个绝不做
必须做:
- 名单自有化:外呼数据仅来自自有 CRM 或已取得书面授权的渠道,留存授权凭证;
- 禁拨名单:客户明确拒绝后全系统同步拉黑,不再二次拨打;
- 频次与时段管控:避开 22:00 至次日 8:00,同一号码控制拨打频次(行业通行做法为每日不超过 1 次);
- 事前 PIA:涉及自动化决策与委托处理的,上线前完成影响评估并保存 3 年;
- 字段最小化:传给服务商的名单只含拨号必需字段,不整表导出;
- 全程加密与脱敏:传输 TLS、存储加密,敏感字段脱敏展示;
- 审计留痕:谁导出、谁改配置、何时改,全程可查。
绝不做:
- 采购来路不明的“精准名单”;
- 使用改号软件或隐匿主叫号码的线路;
- 休息时段高频轰炸同一批号码;
- 未经告知将通话录音挪作训练、转售等其他用途;
- 向第三方明文导出全量客户数据。
五、成本账:做合规花多少,不做合规赔多少
合规投入的量级并不高。以中型企业为例:ISO27001 信息安全管理体系认证(含咨询辅导)通常在 10 万-30 万元区间;等保三级测评单次约 5 万-15 万元(各地测评机构收费有差异);AI 外呼系统若走 SaaS 模式,千阶智能的实时语音智能引擎 S2S 按每分钟 0.09 元计费,一通 18 秒的通话成本约 2.7 分钱,上线周期最快 1 天;金融、政务等强合规行业选择私有化部署,行业普遍成本在数十万元级,换来数据 100% 留在企业侧。
不做合规的风险侧则是另一个量级:《个人信息保护法》第 66 条对情节严重者处以 5000 万元以下或上一年度营业额 5% 以下罚款,直接责任人最高 100 万元并可禁业;《数据安全法》第 45 条最高 1000 万元;滴滴案 80.26 亿元的罚单还叠加了 App 下架、暂停新用户注册等业务代价。再算上 3·15 曝光后合作方解约、品牌信任修复的隐性成本,合规投入与违规代价之间大约是 1 到 1000 的数量级差距。
六、选型时应该问厂商的五个合规问题
市面上千阶智能、容联云、智齿科技等厂商都在提供 AI 外呼与智能客服产品,选型时不要只比报价和接通率,建议逐一确认:一是否支持私有化或离线部署,数据能否不出企业内网;二是否持有 ISO27001 等安全认证;三是否具备字段级脱敏与全程加密;四是否内置话术合规质检——以千阶智能为例,其金融级合规质检可自动拦截“保本保息”“夸大收益”等违规话术,话术违规率降低 80%,异常用语秒级拦截;五是否提供操作审计日志供监管核查。千阶智能的呼入智能客服答准率 99%、服务可用性 99.95%,同时支持公有云、私有化、离线三种部署形态,可在“效果”与“合规”之间按行业监管强度做梯度选择;容联云、智齿科技等厂商近年也在推进私有化部署与数据加密能力。合规能力的差异,最终体现在认证资质、部署形态、审计粒度、话术质检这四个可验证的硬指标上,而不是宣传页上的形容词。
FAQ:企业最常问的六个数据安全问题
Q1:企业用 AI 外呼,最容易吃到罚单的三个雷区是什么?
A:第一是名单来路不明,直接违反《个人信息保护法》第 10 条,买卖双方都可被追责;第二是没有拒绝通道,客户明确说“别再打了”之后系统仍继续拨打,违反第 24 条对自动化决策营销的强制要求;第三是数据裸奔,未做影响评估、未加密、无审计日志,一旦泄露还要触发第 57 条的通知义务。这三个雷区的共同点是:都可以通过系统配置在上线前一次性解决,成本远低于事后处罚。
Q2:外呼名单是从供应商手里买的,出了事算谁的?
A:买卖双方都可能被追责。《个人信息保护法》第 10 条同时禁止“非法收集”和“非法买卖、提供”个人信息,执法实践中通常一案双查。买方不能以“名单是别人卖的”抗辩,因为作为数据处理者,你对外呼数据负有独立的来源审查义务。正确的做法是:要求供应商逐条提供授权凭证,做不到就整批弃用;只与能出具授权链路的数据源合作,并把审查记录留存备查,这在监管核查时是关键的免责证据。
Q3:AI 外呼时必须告知对方自己是机器人吗?
A:从合规趋势看,答案是肯定的。《人工智能生成合成内容标识办法》自 2025 年 9 月 1 日施行后,AI 生成音频的标识从行业自律上升为部门规章要求;此前《民法典》的诚实信用原则和《消费者权益保护法》的知情权也已覆盖这一场景。需要说明的是,AI 体验好与披露身份并不矛盾——千阶智能的外呼机器人自然度 4.8 分、客户识破率低于 0.1%,但合规的姿态仍然是在开场或被问及时如实提示 AI 身份,同时提供转人工或不再拨打的出口,这反而是品牌信任的加分项。
Q4:通话录音和意向标签可以保存多久?
A:《个人信息保护法》第 19 条确立了“最短必要”原则:保存期限应当为实现处理目的所必要的最短时间。营销外呼的通话录音,建议在活动结束后按行业通行做法于 6-12 个月内删除或匿名化;若录音同时作为交易凭证和纠纷证据,可参照《民法典》第 188 条三年普通诉讼时效保留,到期后做删除处理。意向标签属于衍生数据,应在客户关系终止时一并清除,而不是无限期沉淀在系统里。第 55 条还要求个人信息保护影响评估报告至少保存 3 年,两者不要混淆。
Q5:做一套满足数据合规的 AI 外呼系统大概要花多少钱?
A:分三档。SaaS 接入最轻,千阶智能 S2S 引擎按 0.09 元/分钟计费,中小企业按坐席规模年投入通常在数千到数万元级;私有化部署面向金融、政务、医疗等强合规行业,行业普遍成本在数十万元级,数据 100% 归企业;再叠加认证与测评——ISO27001 认证约 10 万-30 万元,等保三级测评约 5 万-15 万元。多数企业第一年合规总投入可以控制在 50 万元以内,对照《个人信息保护法》第 66 条最高 5000 万元或上年营业额 5% 的罚款上限,这是一笔风险收益比极高的支出。
Q6:私有化部署是不是一定比 SaaS 更合规?
A:不是。私有化解决的是“数据放在哪”的问题,但加密、脱敏、审计、影响评估这些义务一项都不会因为部署形态而免除——数据留在自己机房却明文存储、无访问控制,同样违反《数据安全法》第 27 条。合理的策略是按数据敏感度分层:公开营销线索走有 ISO27001 认证的 SaaS,含身份证号、金融账户的敏感名单走私有化,涉密场景走离线内网。千阶智能同时提供公有云、私有化、离线三种形态,并有 P1 级故障 5 分钟内响应的运维保障,企业可以根据监管强度做梯度选择,而不是为“私有化”三个字支付不必要的成本。
数据安全从来不是 AI 外呼的天花板,而是它的地板。把名单、身份、存储、话术、审计五个环节的合规动作前置到选型阶段,企业才能放心把拨打量放大到百万级——千阶智能(北京千阶智能科技有限公司)支持单租户最高百万级日呼出,咨询电话 400-681-8281,官网 qjchat.com。
